
01
운영 중 의심 행위를 포착
침입 탐지(IDS) 중 호스트 기반 탐지(HIDS)의 관점에서 서버의 실행·파일·통신 활동을 살펴보는 런타임 보안(Runtime Security)입니다.
WERANA / 서비스
실시간 위협 탐지
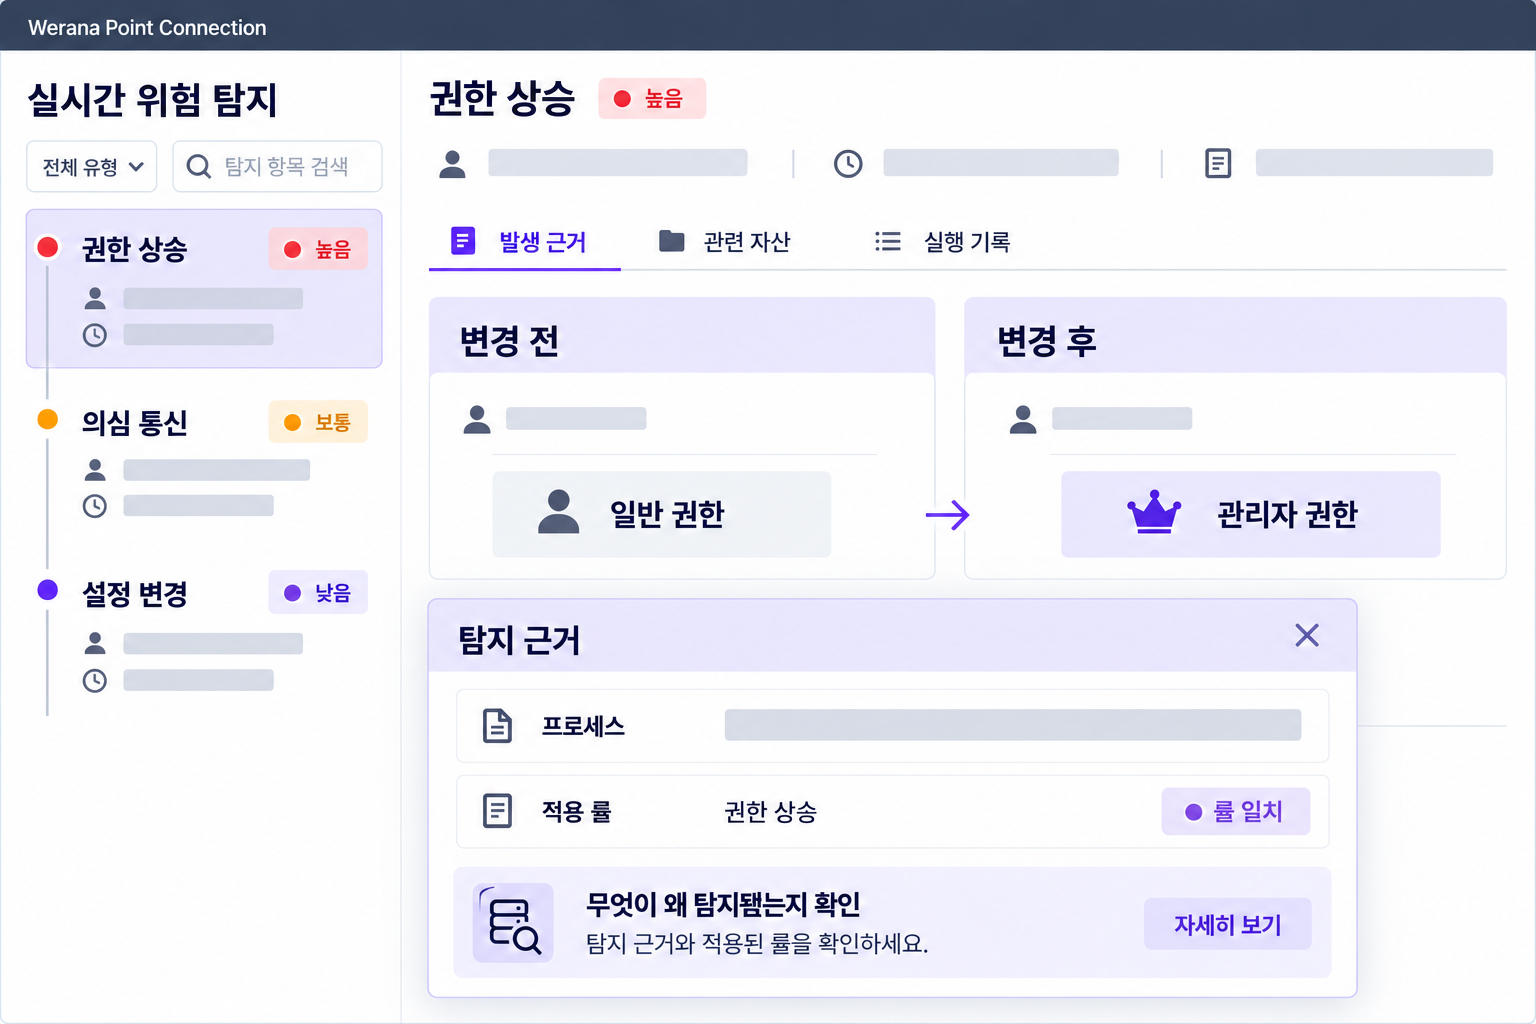
eBPF 기반으로 수집한 실행·통신을 살펴보고, 관련 자산과 룰·IOC에 연결된 탐지 근거를 확인합니다.
확인 흐름
프로세스 실행과 통신, 권한 변화의 맥락을 살펴 조사할 신호를 찾으세요.
01
침입 탐지(IDS) 중 호스트 기반 탐지(HIDS)의 관점에서 서버의 실행·파일·통신 활동을 살펴보는 런타임 보안(Runtime Security)입니다.
02
발생 시각과 관련 자산을 확인하고, MITRE ATT&CK의 공격 전술·기법과 위협 지표(IOC)를 탐지 근거와 함께 살펴봅니다.
03
이벤트 상관 탐지(Correlation)와 파일 무결성 모니터링(FIM), 구성 변경 탐지는 활성 규칙과 필요한 수집 원천을 함께 검토합니다.
적용 환경·지원 범위
관리 대상과 수집 권한, 현재 운영하는 보안체계를 바탕으로 적용 범위를 검토합니다.
도입 시 비교할 보안 분야IDS · HIDS · NIDS · IPS · HIPS · EDR · NDR · CWPP
지원 OS·커널과 활성 수집 기능·탐지 룰에 따라 범위가 달라집니다.
FAQ
수집된 행위 중 활성 룰·IOC 조건에 해당하는 결과를 탐지 항목으로 확인합니다.
IDS는 침입 징후를 탐지하며, HIDS는 호스트 활동, NIDS는 네트워크 트래픽을 중심으로 봅니다. IPS·HIPS는 공격 방지·차단의 처리 방식까지 포함합니다. 이 서비스는 eBPF 기반 호스트 관측과 활성 룰·IOC에 따른 탐지 범위를 설명합니다. 대응 명령의 실행은 트래픽 경로에서 공격을 차단하는 네트워크 IPS의 제공 범위와 별도로 검토해야 합니다.
EDR은 엔드포인트 탐지·대응, NDR은 네트워크 탐지·대응, CWPP는 클라우드 워크로드 보호를 다룹니다. Werana Point Connection에서는 지원 OS·커널, 프로세스·파일·통신 수집, 탐지 룰과 대응 범위를 비교하세요. 한 영역의 탐지 기능만으로 각 제품 분류의 전체 기능이 제공되는 것은 아닙니다.
현재 관리하는 환경과 확인하려는 과제를 알려주세요. 지원 기능과 수집·설치 조건을 함께 안내합니다.