
01
흩어진 자산을 한곳에서
자산 인벤토리(Asset Inventory)와 소프트웨어 인벤토리(Software Inventory)에서 운영 대상과 구성정보를 확인합니다.
WERANA / 서비스
통합 자산 관리
서버·컨테이너·서비스를 정리하고, 네트워크에서 발견한 장비의 관리 여부와 열린 서비스를 확인합니다.
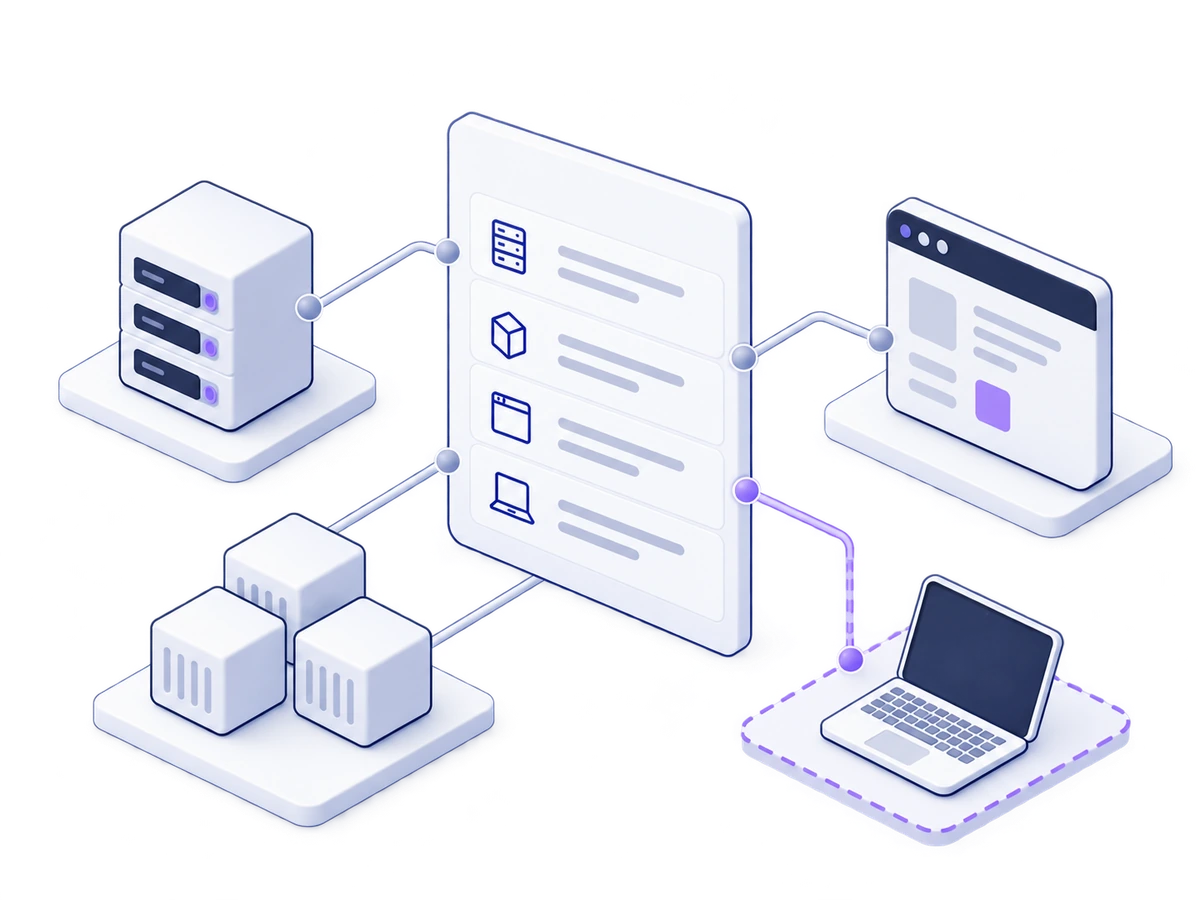
확인 흐름
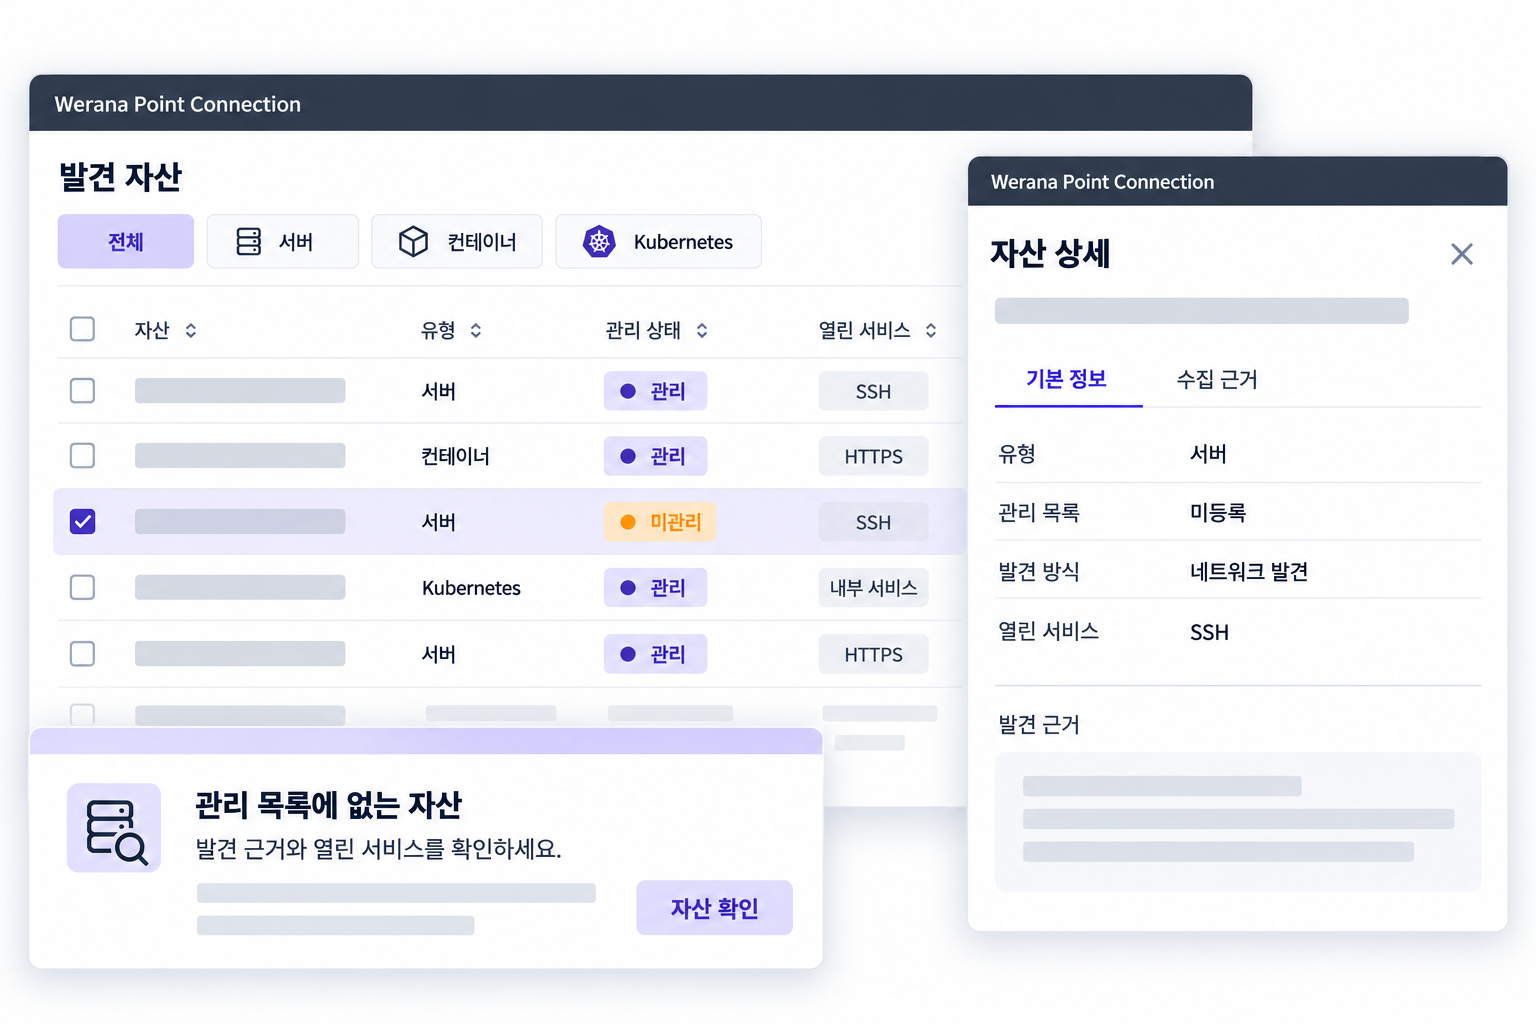
관리 목록만으로 보이지 않던 장비와 서비스를 발견하고, 중요한 업무와 연결된 자산부터 살펴보세요.
01
자산 인벤토리(Asset Inventory)와 소프트웨어 인벤토리(Software Inventory)에서 운영 대상과 구성정보를 확인합니다.
02
자산 탐색(Asset Discovery)으로 발견한 장비의 관리 여부와 열린 포트·서비스를 검토합니다.
03
기밀성·무결성·가용성(CIA) 보안등급과 N2SF 자산 등급을 활용해 자산의 분류 공백을 살펴봅니다.
적용 환경·지원 범위
관리 대상과 수집 권한, 현재 운영하는 보안체계를 바탕으로 적용 범위를 검토합니다.
도입 시 비교할 보안 분야CAASM · EASM · ITAM · CMDB
수집 대상·스캔 구간·네트워크 조건에 따른 발견 범위를 안내합니다.
FAQ
수집·발견한 자산의 관리 상태와 열린 서비스를 함께 보고 검토할 대상을 정합니다.
CAASM은 여러 원천의 보안 자산을 대조하는 관점, EASM은 외부 공격 표면, ITAM은 IT 자산의 생애주기, CMDB는 구성항목과 관계를 관리하는 관점입니다. Werana Point Connection에서는 수집한 자산·소프트웨어 구성정보와 네트워크 발견 자산, 관리 상태를 중심으로 필요한 범위를 검토하세요.
N2SF 자산 등급 지정과 분류 규칙은 보호 대상을 정리하는 데 활용합니다. 등급 부여 자체가 N2SF 전체 통제의 충족을 뜻하지는 않습니다. 수집 대상·권한·네트워크 구간에 따른 발견 범위도 함께 확인합니다.
현재 관리하는 환경과 확인하려는 과제를 알려주세요. 지원 기능과 수집·설치 조건을 함께 안내합니다.